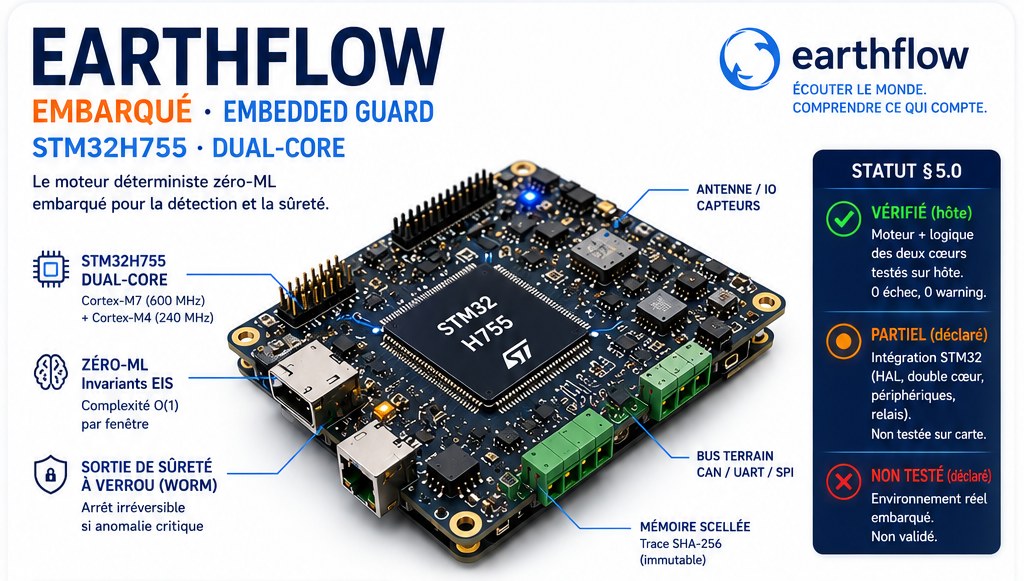
Statut §5.0 — à lire avant tout

Trois niveaux, déclarés sans ambiguïté.

VÉRIFIÉ

Moteur + logique des deux cœurs, testés sur hôte — 0 échec, 0 warning.

PROPOSÉ

Intégration STM32 (HAL, double cœur, ADC/DMA, bus CAN, relais) — non testée sur carte.

NON CERTIFIÉ

Sûreté fonctionnelle — architecture préparatoire, pas ASIL / SIL.
Ce démonstrateur n'est pas un système de sûreté certifié. Une certification exigerait FMEA / FTA, diversité réelle, outils qualifiés et essais indépendants. Un résultat gonflé détruit la crédibilité.

Ce qui est prouvé

Testé sur hôte — 0 échec.

Le moteur et la chaîne de décision entre les deux cœurs sont validés exhaustivement sur hôte (compilation 0 warning). L'intégration sur carte reste à faire.
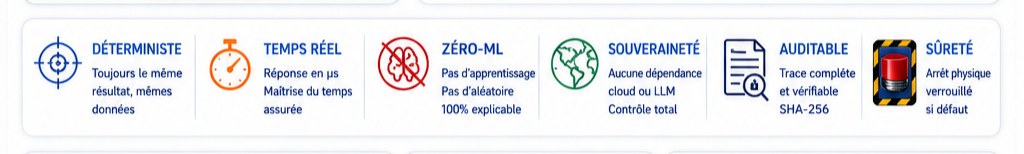
Classification et intensité du signal, distance structurelle, détectabilité d'erreur.
Scénarios : nominal → autorisé ; anomalie → réduction/arrêt.
Discordance de signature entre cœurs → coupure (état sûr).
Verrou d'état sûr : pas de réarmement automatique.
Dépassement de délai et perte de signe de vie → coupure.
Famille de périodicité validée contre ses distributions théoriques.

Ce qui reste à faire

Les écarts sont nommés, pas masqués.

Propriété intellectuelle

Le cœur reste sous NDA.

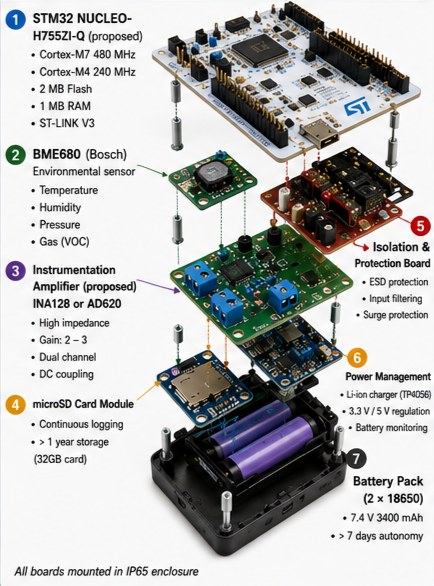
Le démonstrateur montre le comportement — LED, relais, bus CAN — sans exposer l'opérateur. Le source du moteur et les schémas détaillés se transmettent sous accord de confidentialité, cohérent avec la stratégie de cession one-shot.

Démonstrateur · double cœur

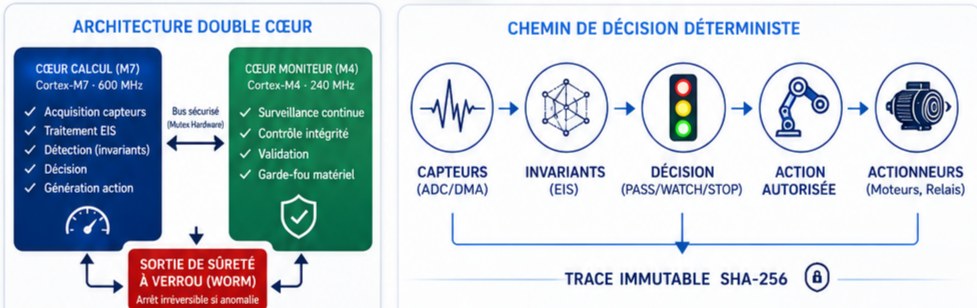
M7 calcule, M4 surveille, la sortie se verrouille.

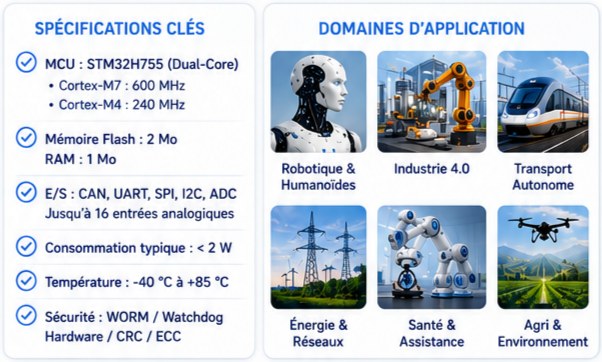
Le cœur M7 détecte et décide ; le cœur M4, indépendant, valide et tient la sortie de sûreté. En cas d'anomalie critique — ou si M7 défaille — la sortie passe en arrêt verrouillé (WORM), irréversible. Données simulées.
Cœur M7 · calcul
PASS
Acquisition · invariants · décision
→
Cœur M4 · moniteur
OK
Surveillance · intégrité · garde-fou
→
Sortie de sûreté (WORM)
RUN